 প্রতিনিধির নাম
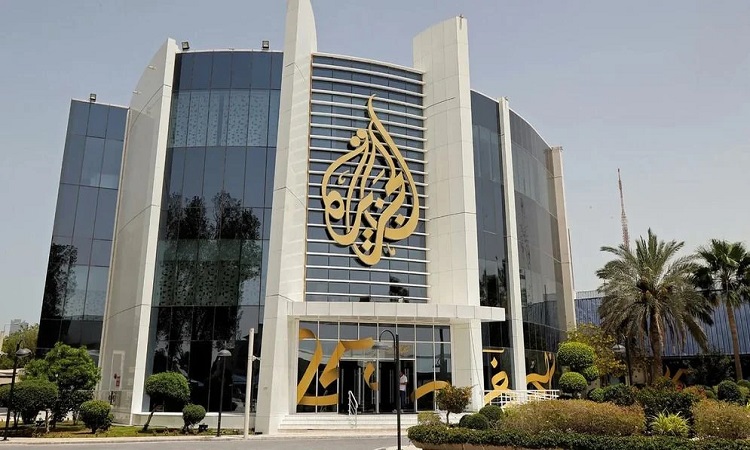

কাতারের সংবাদমাধ্যম আল-জাজিরা মিডিয়া নেটওয়ার্কের কর্মীদের ডিভাইসে ভয়াবহ সাইবার হামলার প্রমাণ মিলেছে। কানাডার টরন্টো বিশ্ববিদ্যালয়ের প্রযুক্তি গবেষণা প্রতিষ্ঠান ‘সিটিজেন ল্যাব’-এর সাম্প্রতিক প্রতিবেদনে উঠে এসেছে যে, সংবাদকর্মীদের ফোনে ইসরাইলি সাইবার প্রযুক্তি সংস্থা ‘ক্যান্ডিরু’ এবং ‘ডিসকভার-টেক’-এর তৈরি অত্যন্ত শক্তিশালী স্পাইওয়্যার ব্যবহার করা হয়েছে। এই অনাকাঙ্ক্ষিত ঘটনাকে সংবাদপত্রের স্বাধীনতার ওপর সরাসরি আক্রমণ হিসেবে আখ্যা দিয়ে তীব্র নিন্দা জানিয়েছে আল-জাজিরা।
তদন্ত অনুযায়ী, ২০২৪ সালে আল-জাজিরার অভ্যন্তরীণ প্রযুক্তি দল প্রথম কর্মীদের ডিভাইসে কিছু অস্বাভাবিক ও রহস্যময় আলামত লক্ষ্য করে, যা ২০২৫ সাল পর্যন্ত সক্রিয় ছিল। এই ঘটনার সত্যতা ও গভীরতা যাচাইয়ের জন্য সংবাদমাধ্যমটি সিটিজেন ল্যাবের সহায়তা নেয়। বৃহস্পতিবার প্রকাশিত প্রতিবেদনে টরন্টোভিত্তিক এই দলটি নিশ্চিত করেছে যে, ২০২১ সালেই যুক্তরাষ্ট্র সরকার ক্ষতিকারক সাইবার কার্যক্রমের অভিযোগে ক্যান্ডিরুকে কালো তালিকাভুক্ত করেছিল। সেই ক্যান্ডিরুর তৈরি বিশেষ স্পাইওয়্যার ব্যবহার করেই আল-জাজিরার সাংবাদিকদের ডিভাইসে এই নজরদারি চালানো হয়েছে। বিশেষ এই সাইবার টুলটি তৈরি করতে কয়েক মিলিয়ন ডলার ব্যয় হয়েছে বলে জানা গেছে। পরে বিস্তারিত অনুসন্ধানের জন্য সিটিজেন ল্যাবের সহায়তা চায় সংবাদমাধ্যমটি। আল-জাজিরা জানিয়েছে, এই সহযোগিতা হামলাগুলোর সত্যতা যাচাই ও নথিভুক্ত করতে সহায়তা করেছে।
নিরাপত্তা বিশ্লেষকদের মতে, এই সাইবার টুলের মাধ্যমে ব্যবহারকারীর অগোচরেই ফোনে থাকা ফাইল, নথি, ব্রাউজারের কুকিজ, বুকমার্ক এবং সংরক্ষিত পাসওয়ার্ড চুরি করা সম্ভব।
এমনকি এটি কি-বোর্ডের টাইপিং, স্ক্রিনশট গ্রহণ, মাইক্রোফোন ও ওয়েবক্যামের মাধ্যমে রেকর্ড করা এবং বিভিন্ন যোগাযোগ অ্যাপ থেকে ইমেইল ও বার্তা সংগ্রহের সক্ষমতা রাখে।
হ্যাকাররা তাদের নিরাপত্তা প্রতিরক্ষাকে ফাঁকি দিতে এনক্রিপ্ট করা চ্যানেলের মাধ্যমে চুরি করা তথ্যগুলো খণ্ডিত আকারে নির্দিষ্ট বিরতিতে সরিয়ে নিত। নিরাপত্তা ব্যবস্থার নজর এড়াতে স্পাইওয়্যারটি চুরি করা তথ্য এনক্রিপ্ট করা চ্যানেলে ছোট ছোট ভাগে ভাগ করে নির্দিষ্ট সময় পরপর হ্যাকারদের কাছে পাঠাত।
ধারণা করা হচ্ছে, অত্যন্ত জটিল এই সাইবার টুলটি তৈরির পেছনে কয়েক মিলিয়ন ডলার ব্যয় হয়েছে।
আল-জাজিরা কর্তৃপক্ষ জানিয়েছে, আক্রান্ত ডিভাইসের তালিকায় বেশ কয়েকজন সাংবাদিক ছিলেন, যারা বিভিন্ন স্পর্শকাতর ও গুরুত্বপূর্ণ বিষয়ে অনুসন্ধানী সাংবাদিকতায় যুক্ত। সিটিজেন ল্যাবের বিশ্লেষণে নেটওয়ার্ক লগ থেকে এই হামলার স্পষ্ট সময়রেখা ও কার্যপদ্ধতি উন্মোচিত হয়েছে, যা হামলার সত্যতা নিশ্চিত করে। এর আগেও ক্যান্ডিরুর তৈরি স্পাইওয়্যার ব্যবহার করে বিশ্বের বিভিন্ন প্রান্তের অন্তত ১০০ জন সাংবাদিক, রাজনৈতিক ভিন্নমতাবলম্বী এবং সরকারের বিরোধীদের ওপর নজরদারি চালানোর তথ্য পাওয়া গিয়েছিল। আক্রান্ত হওয়া লাখ লাখ ডিভাইসের মধ্যে আল-জাজিরার কয়েকজন সাংবাদিকের ফোনও ছিল, যাদের অনেকে স্পর্শকাতর বিষয়ে সাংবাদিকতায় যুক্ত ছিলেন।
এই অনাকাঙ্ক্ষিত সাইবার হামলার পর আল-জাজিরা মিডিয়া নেটওয়ার্ক কঠোর অবস্থান নিয়েছে। প্রতিষ্ঠানটি এই ঘটনার সঙ্গে জড়িতদের দ্রুত জবাবদিহির আওতায় আনার দাবি জানিয়েছে। একই সঙ্গে কর্মীদের ডিজিটাল নিরাপত্তা সুনিশ্চিত করতে এবং নিজস্ব প্রযুক্তি ব্যবস্থার সুরক্ষায় সর্বোচ্চ সতর্কতা ও উন্নয়নমূলক কার্যক্রম চালিয়ে যাওয়ার অঙ্গীকার ব্যক্ত করেছে সংবাদমাধ্যমটি।